 CyberShield
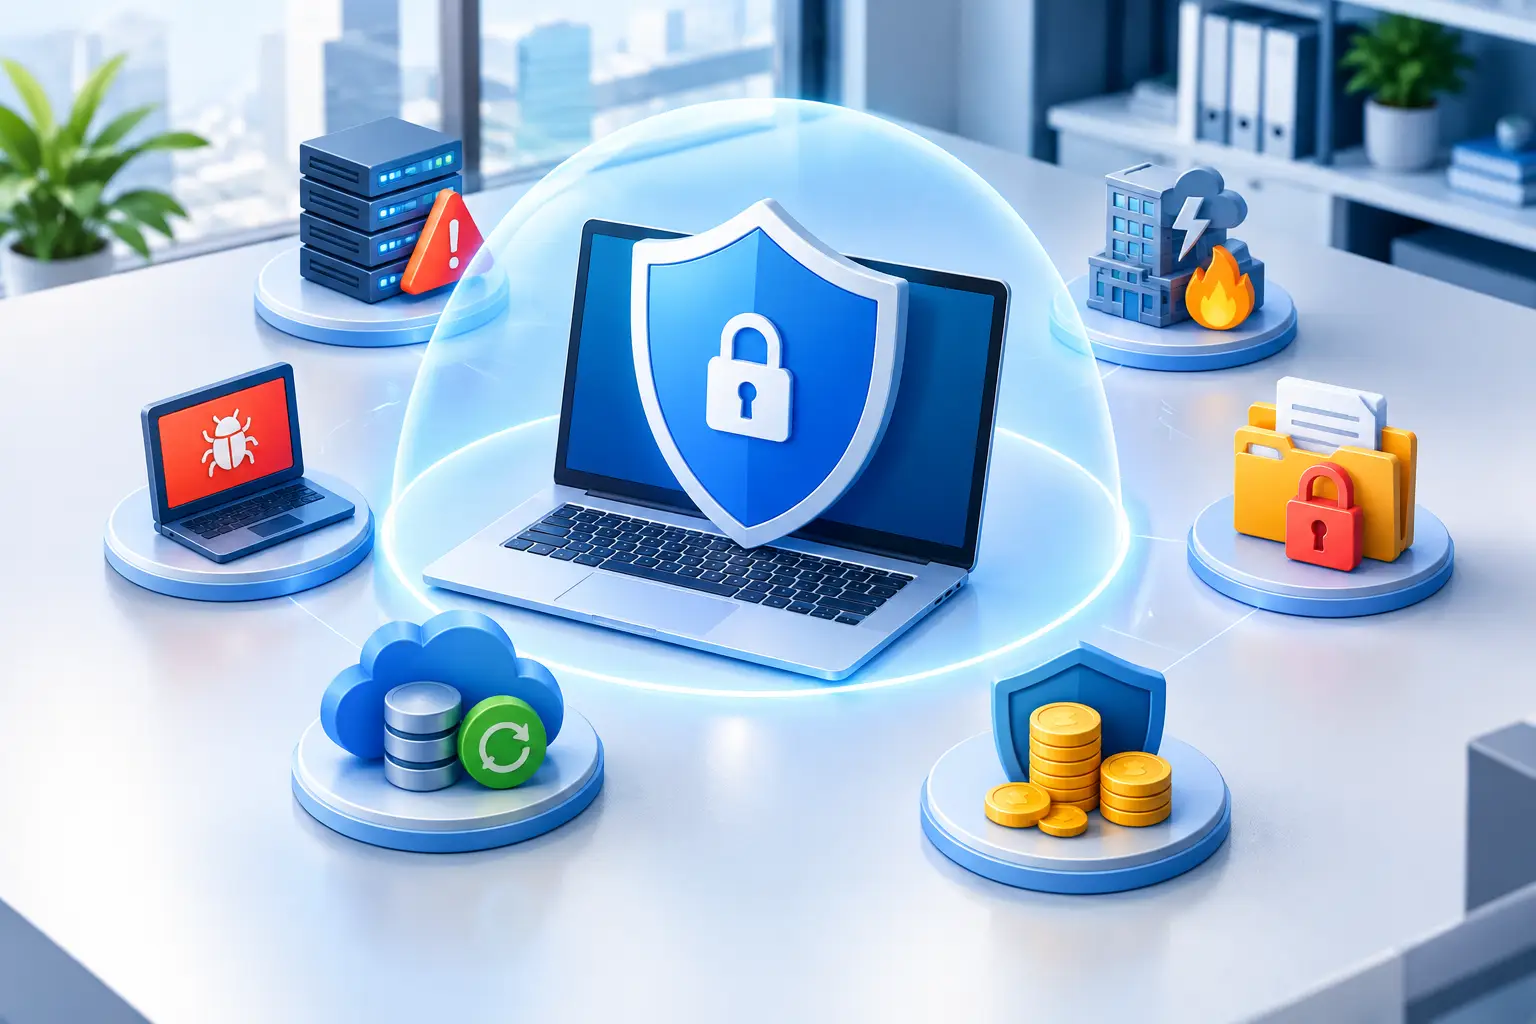
Welche Schäden sind durch eine Cyberversicherung abgedeckt? Überblick zu Eigenschäden, Haftpflicht, Betriebsunterbrechung und wichtigen Ausschlüssen im Vertrag.
Wenn die Buchhaltung wegen verschlüsselter Systeme nicht mehr arbeiten kann, Kundendaten abgeflossen sind und externe Spezialisten die Lage prüfen, entstehen mehrere Schadenarten gleichzeitig. Auf die Frage „Welche Schäden sind durch eine Cyberversicherung abgedeckt?“ gibt es deshalb keine pauschale Antwort. Der konkrete Umfang ergibt sich aus dem Vertrag, den vereinbarten Sublimits und den Sicherheitsvoraussetzungen. Eine gut strukturierte Cyberversicherung soll jedoch genau dort greifen, wo ein Cybervorfall die Liquidität, Betriebsfähigkeit und Haftung des Unternehmens belastet.
Für Geschäftsführer und IT-Verantwortliche ist die entscheidende Frage nicht, ob eine Police den Begriff „Cyberangriff“ enthält. Entscheidend ist, welche Kostenpositionen im Ernstfall versichert sind, welche Dienstleister eingeschaltet werden dürfen und ob die vereinbarte Deckung zum tatsächlichen Geschäftsmodell passt.
Welche Schäden sind durch eine Cyberversicherung abgedeckt?
Cyberversicherungen kombinieren üblicherweise Eigenschäden des versicherten Unternehmens mit Ansprüchen Dritter. Sie finanzieren damit nicht nur die technische Wiederherstellung, sondern häufig auch Krisenkommunikation, Betriebsunterbrechung und die Bearbeitung datenschutzbezogener Folgen. Die genaue Leistungsbeschreibung unterscheidet sich allerdings erheblich zwischen den Versicherern.
Ein belastbarer Schutz betrachtet den Vorfall als Gesamtlage: Systeme müssen analysiert und wiederhergestellt, der Geschäftsbetrieb stabilisiert, Betroffene informiert und mögliche Ansprüche abgewehrt werden. Gerade mittelständische Unternehmen sollten die Deckungsbausteine daher nicht isoliert vergleichen.
Forensik, Incident Response und Wiederherstellung
Nach einem Sicherheitsvorfall zählt Zeit. Viele Policen übernehmen die Kosten für spezialisierte Incident-Response- und Forensik-Dienstleister. Diese klären beispielsweise, was passiert ist, welche Systeme betroffen sind und welche Maßnahmen zur Eindämmung sowie Wiederinbetriebnahme erforderlich sind.
Versichert sein können außerdem Aufwendungen zur Bereinigung von Systemen, zur Wiederherstellung von Daten aus Sicherungen und zur Rekonstruktion digitaler Informationen. Je nach Vertrag gehören auch externe IT-Kosten, zusätzliche Arbeitszeiten oder Kosten für die Wiederherstellung von Anwendungen dazu. Nicht jede technische Verbesserung ist jedoch ein Versicherungsfall: Der Ersatz einer ohnehin überfälligen Modernisierung oder der Aufbau einer vollständig neuen IT-Landschaft ist regelmäßig nicht ohne Weiteres abgedeckt.
Wichtig ist die Abgrenzung zwischen Schadenbeseitigung und Verbesserung. Eine Cyberversicherung ersetzt typischerweise den Zustand vor dem Ereignis, nicht den strategischen Ausbau der IT-Sicherheit. Dennoch können die Erkenntnisse aus dem Vorfall wertvoll sein, um Schutzmaßnahmen anschließend gezielt nachzuschärfen.
Betriebsunterbrechung und entgangener Ertrag
Fallen zentrale Systeme aus, kann der wirtschaftliche Schaden den reinen IT-Aufwand deutlich übersteigen. Können Aufträge nicht bearbeitet, Waren nicht versendet oder Dienstleistungen nicht erbracht werden, kommt der Baustein Betriebsunterbrechung ins Spiel. Er kann entgangene Erträge und fortlaufende Kosten während des versicherten Ausfalls abfedern.
Ob und in welcher Höhe die Leistung erfolgt, hängt von mehreren Faktoren ab: dem vereinbarten Haftzeitraum, der Berechnungsmethode, möglichen Selbstbehalten und der Frage, ob der Ausfall tatsächlich auf ein versichertes Cyberereignis zurückzuführen ist. Unternehmen mit hoher Abhängigkeit von ERP, Produktion, Cloud-Anwendungen oder digitalen Kundenportalen sollten diesen Baustein besonders sorgfältig prüfen.
Auch Mehrkosten zur Aufrechterhaltung des Betriebs können versichert sein. Dazu zählen etwa temporäre Ersatzprozesse oder externe Unterstützung, wenn sie den wirtschaftlichen Schaden reduzieren. Der Vertrag sollte klar regeln, welche Kosten anerkannt werden und wie der Nachweis des Unterbrechungsschadens erfolgt.
Datenschutzvorfall, Benachrichtigung und Haftpflicht
Werden personenbezogene Daten unbefugt offengelegt, verändert oder gelöscht, entstehen neben technischen Aufgaben auch organisatorische und rechtliche Pflichten. Viele Cyberpolicen übernehmen Kosten für die Untersuchung des Vorfalls, die Koordination der Kommunikation und die Information betroffener Personen, soweit dies erforderlich ist.
Hinzu kommt die Cyber-Haftpflicht. Sie kann Ansprüche von Kunden, Geschäftspartnern oder anderen Dritten abdecken, wenn diesen infolge eines versicherten Ereignisses ein Vermögensschaden entsteht. Denkbar sind etwa Schadenersatzforderungen wegen einer Datenpanne oder wegen ausgefallener digitaler Leistungen. Ob ein Anspruch berechtigt ist, wird geprüft; unbegründete Forderungen können im Rahmen der vereinbarten Abwehrkosten zurückgewiesen werden.
Die Police ersetzt keine individuelle Rechtsberatung. Sie kann aber im versicherten Schadenfall den Zugang zu spezialisierten Dienstleistern und die Finanzierung vereinbarter Kosten ermöglichen. Für Unternehmen mit umfangreicher Kunden-, Mitarbeiter- oder Lieferantendatenverarbeitung ist diese Schnittstelle aus Datenschutz und Haftpflicht besonders relevant.
Krisenkommunikation und Reputationsschutz
Ein Cybervorfall wird schnell zur Kommunikationskrise. Kunden erwarten nachvollziehbare Informationen, Mitarbeitende benötigen klare Anweisungen und Geschäftspartner wollen wissen, ob ihre Zusammenarbeit betroffen ist. Viele Versicherer stellen hierfür Krisenkommunikationsberater bereit oder erstatten die Kosten im vereinbarten Rahmen.
Dieser Baustein ist kein Ersatz für eine gute Vorbereitung. Er hilft aber, Kommunikation unter Zeitdruck zu strukturieren und widersprüchliche Aussagen zu vermeiden. Besonders bei meldepflichtigen Datenvorfällen oder öffentlich sichtbaren Betriebsstörungen kann eine koordinierte Kommunikation erheblichen Schaden begrenzen.
Erpressungsschäden und spezialisierte Unterstützung
Bei digitalen Erpressungslagen können Policen Kosten für spezialisierte Verhandlungs- und Krisendienstleister vorsehen. Im Mittelpunkt stehen dabei die technische Einordnung, die Stabilisierung der Lage und eine fundierte Entscheidungsgrundlage für das Management. Die konkrete Leistung hängt stark von Bedingungen, lokalen Vorgaben und der Schadensteuerung des Versicherers ab.
Entscheidend ist: Eine Cyberversicherung macht Erpressung nicht beherrschbar und sie ersetzt kein funktionierendes Backup- und Notfallkonzept. Sie kann jedoch die finanziellen und organisatorischen Ressourcen bereitstellen, um strukturiert auf eine hochkritische Lage zu reagieren.
Typische Lücken: Was nicht automatisch versichert ist
Der Schutz endet nicht erst bei einem ausdrücklichen Ausschluss. Häufig entstehen Deckungslücken durch zu niedrige Sublimits, zu kurze Haftzeiten oder unpassende Definitionen im Vertrag. Auch vorvertragliche Angaben und vereinbarte Obliegenheiten spielen eine zentrale Rolle.
Typische Prüfbereiche sind:
- Schäden aus bereits bekannten Sicherheitsvorfällen oder Umständen, die vor Versicherungsbeginn erkennbar waren.
- Vorsätzliche Handlungen der Unternehmensleitung oder bewusst falsche Angaben im Antrag.
- Vertragsstrafen, reine Umsatzrückgänge ohne nachweisbaren versicherten Systemausfall und Kosten einer allgemeinen IT-Modernisierung.
- Schäden, die aus nicht versicherten Auslandsrisiken, nicht gemeldeten Tochtergesellschaften oder nicht einbezogenen Dienstleistern resultieren.
Auch Sicherheitsanforderungen verdienen besondere Aufmerksamkeit. Versicherer erwarten heute häufig unter anderem Mehrfaktor-Authentifizierung, belastbare Datensicherungen, Patch-Management und geregelte Zugriffsrechte. Fehlen zentrale Maßnahmen, kann das die Versicherbarkeit beeinflussen oder im Schadenfall zu Diskussionen führen. Die Anforderungen sind nicht bei jedem Versicherer identisch und müssen zum konkreten technischen Umfeld passen.
Warum die Deckung zum Geschäftsmodell passen muss
Ein produzierendes Unternehmen hat andere Ausfallrisiken als ein Beratungsunternehmen mit digitalem Projektgeschäft. Ein Onlinehändler muss Lieferketten und Zahlungsprozesse berücksichtigen, während ein IT-Dienstleister zusätzlich vertragliche Verpflichtungen gegenüber Kunden im Blick behalten sollte. Deshalb ist eine pauschale Deckungssumme kein Qualitätsmerkmal für sich.
Eine belastbare Analyse beginnt mit den kritischen Geschäftsprozessen: Welche Anwendungen dürfen wie lange ausfallen? Welche Daten sind besonders schutzwürdig? Welche Abhängigkeiten bestehen zu Cloud-Anbietern, Systemhäusern oder sonstigen Dienstleistern? Und welche vertraglichen Haftungsrisiken hat das Unternehmen übernommen? Erst daraus lässt sich ableiten, welche Bausteine, Haftzeiten und Sublimits sinnvoll sind.
CyberShield verbindet diese Deckungsanalyse mit einer Einschätzung der technischen und organisatorischen Versicherervoraussetzungen. Das hilft, Risiken nicht nur zu übertragen, sondern auch die Voraussetzungen für verlässlichen Versicherungsschutz zu schaffen.
Vor Abschluss und im Bestand gezielt prüfen
Eine Cyberpolice sollte nicht erst nach einem Vorfall gelesen werden. Geschäftsführung, IT und gegebenenfalls der externe IT-Partner sollten gemeinsam festlegen, wer im Ernstfall welche Rolle übernimmt und wie der Versicherer unverzüglich informiert wird. Viele Verträge sehen abgestimmte Dienstleister und Vorgehensweisen vor. Wer eigenständig Maßnahmen beauftragt, bevor die Schadenmeldung erfolgt ist, riskiert unnötige Abstimmungsprobleme.
Prüfen Sie insbesondere den versicherten Ereignisbegriff, die Deckung für Betriebsunterbrechung, Wiederherstellungskosten, Datenschutzfolgen, Haftpflichtansprüche und externe Dienstleister. Ebenso relevant sind Selbstbehalte, Sublimits, Wartezeiten und Anforderungen an Backup, Zugriffsverwaltung sowie Mehrfaktor-Authentifizierung.
Die passende Cyberversicherung ist kein Ersatz für Prävention. Sie ist die dritte Säule neben technischen und organisatorischen Schutzmaßnahmen: Sie schafft finanziellen Handlungsspielraum, wenn Prävention trotz aller Sorgfalt nicht ausgereicht hat. Wer Deckung und Sicherheitsniveau regelmäßig gemeinsam überprüft, trifft im Ernstfall nicht unter Druck die erste wichtige Entscheidung.
Welche Schäden sind durch eine Cyberversicherung abgedeckt?
Cyberversicherungen kombinieren üblicherweise Eigenschäden des versicherten Unternehmens mit Ansprüchen Dritter. Sie finanzieren damit nicht nur die technische Wiederherstellung, sondern häufig auch Krisenkommunikation, Betriebsunterbrechung und die Bearbeitung datenschutzbezogener Folgen. Die genaue Leistungsbeschreibung unterscheidet sich allerdings erheblich zwischen den Versicherern.
Wissen Sie, warum die Deckung zum Geschäftsmodell passen muss?
Ein produzierendes Unternehmen hat andere Ausfallrisiken als ein Beratungsunternehmen mit digitalem Projektgeschäft. Ein Onlinehändler muss Lieferketten und Zahlungsprozesse berücksichtigen, während ein IT-Dienstleister zusätzlich vertragliche Verpflichtungen gegenüber Kunden im Blick behalten sollte. Deshalb ist eine pauschale Deckungssumme kein Qualitätsmerkmal für sich.
Was ist wichtig bei „Forensik, Incident Response und Wiederherstellung“?
Nach einem Sicherheitsvorfall zählt Zeit. Viele Policen übernehmen die Kosten für spezialisierte Incident-Response- und Forensik-Dienstleister. Diese klären beispielsweise, was passiert ist, welche Systeme betroffen sind und welche Maßnahmen zur Eindämmung sowie Wiederinbetriebnahme erforderlich sind. Versichert sein können außerdem Aufwendungen zur Bereinigung von Systemen, zur Wiederherstellung von Daten aus Sicherungen und zur Rekonstruktion digitaler Informationen.
Was ist wichtig bei „Betriebsunterbrechung und entgangener Ertrag“?
Fallen zentrale Systeme aus, kann der wirtschaftliche Schaden den reinen IT-Aufwand deutlich übersteigen. Können Aufträge nicht bearbeitet, Waren nicht versendet oder Dienstleistungen nicht erbracht werden, kommt der Baustein Betriebsunterbrechung ins Spiel. Er kann entgangene Erträge und fortlaufende Kosten während des versicherten Ausfalls abfedern.
Was ist wichtig bei „Datenschutzvorfall, Benachrichtigung und Haftpflicht“?
Werden personenbezogene Daten unbefugt offengelegt, verändert oder gelöscht, entstehen neben technischen Aufgaben auch organisatorische und rechtliche Pflichten. Viele Cyberpolicen übernehmen Kosten für die Untersuchung des Vorfalls, die Koordination der Kommunikation und die Information betroffener Personen, soweit dies erforderlich ist. Hinzu kommt die Cyber-Haftpflicht.
Was ist wichtig bei „Krisenkommunikation und Reputationsschutz“?
Ein Cybervorfall wird schnell zur Kommunikationskrise. Kunden erwarten nachvollziehbare Informationen, Mitarbeitende benötigen klare Anweisungen und Geschäftspartner wollen wissen, ob ihre Zusammenarbeit betroffen ist. Viele Versicherer stellen hierfür Krisenkommunikationsberater bereit oder erstatten die Kosten im vereinbarten Rahmen. Dieser Baustein ist kein Ersatz für eine gute Vorbereitung.
Was ist wichtig bei „Erpressungsschäden und spezialisierte Unterstützung“?
Bei digitalen Erpressungslagen können Policen Kosten für spezialisierte Verhandlungs- und Krisendienstleister vorsehen. Im Mittelpunkt stehen dabei die technische Einordnung, die Stabilisierung der Lage und eine fundierte Entscheidungsgrundlage für das Management. Die konkrete Leistung hängt stark von Bedingungen, lokalen Vorgaben und der Schadensteuerung des Versicherers ab.
Freie Cyber-Beratung: unabhängig von einzelnen Versicherern, im Auftrag des Kunden.
Das passt dazu: Cyber-Versicherung vergleichen
Mehr aus dem RatgeberFachtexte und Ratgeberbeiträge entstehen unter Einsatz von KI und werden vor der Veröffentlichung fachlich geprüft. Die redaktionelle Verantwortung liegt bei uns.